Seit Tagen laufen die Meldungen rein, welche Firmware jetzt gehackt wurde, welche Kameras jetzt Funktionen hat, von denen behauptet wurde, dass sie nicht gehen und so weiter. Ich weiß nicht, wer von euch auf Github mitliest, ich schaue da gerade einem virtuell über die Schulter, der sich mit eigener KI in die OM-1 und OM-1II – Firmware verbissen hat. Von dem bekomme ich Zwischenergebnisse, die er nicht veröffentlicht.
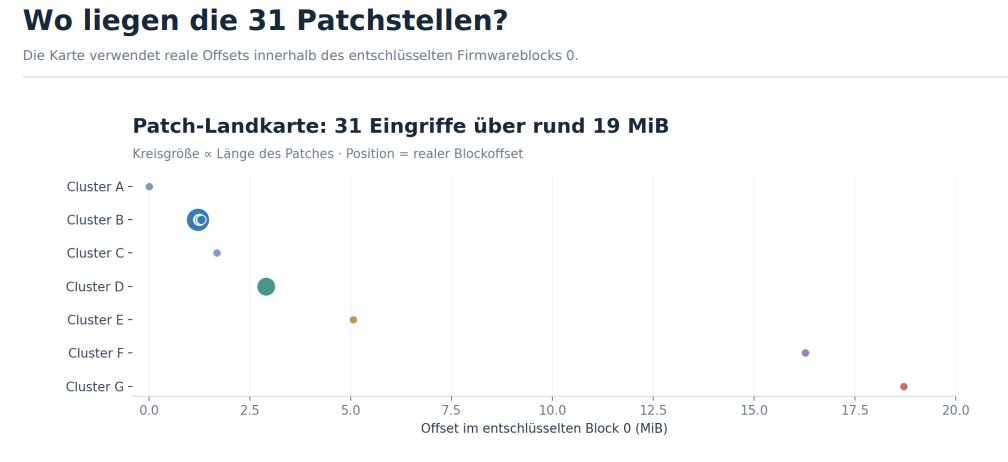
Bei einer Analyse der OM-1II hat der Computer festgestellt, dass es da 31 Stellen gibt, die zwar Code enthalten, die aber nicht angesprochen werden. Es gibt nun eine gewisse Wahrscheinlichkeit, dass das entweder neue Funktionen sind, die noch nicht freigeschaltet sind, oder alte Funktionen, die stillgelegt wurden.
Interessant in diesem Zusammenhang ist, dass die Analyse bei der OM-1 ergeben hat, dass der Header bei Offset 0x05a00000 eine Payload von 143 MB fordert, ab diesem Offset einschließlich Header aber nur 60MB in der Datei sind. Das muss kein Fehler sein, es kann auch sein, dass die Datei in Teilen komprimiert ist, so dass die Speicheranforderung für die entpackte Datei gilt. Es kann auch sein, dass die Speicheranforderung zwar an der Adresse stecht, aber über einen Sprung erreicht wird und die Speicheranforderung eins andere Teils meint. Es sagt sozusagen exakt gar nichts.
Von dieser Sorte bekommt man einen unendlichen Strom von Ergebnissen. Die KI findet megaspannende Dinge, und immer wieder stellt sich raus, dass da gar nix Großes dahinter ist. Die komplette Entschlüsselung der Firmware ist ein Stochern in einem Heuhaufen, von dem man nicht weiß, ob und wie viele Nadeln drinstecken. Und dann wird man doch auf einmal gepiekt
Ein weiteres Beispiel:
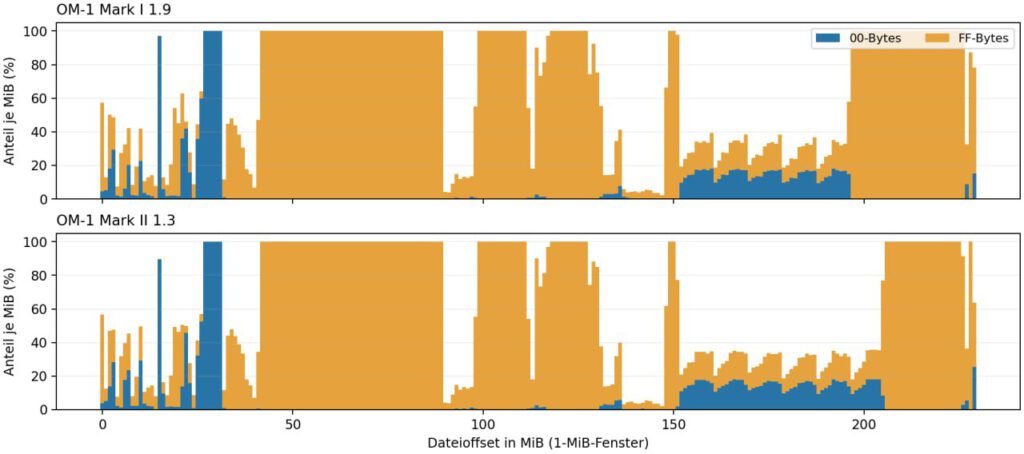
Das hier sind die Anteile von 00 oder FF in den Bytes der Firmware. Über 50% der Firmware besteht aus FF. Wird die Firmware dekodiert bekommt man sowas:
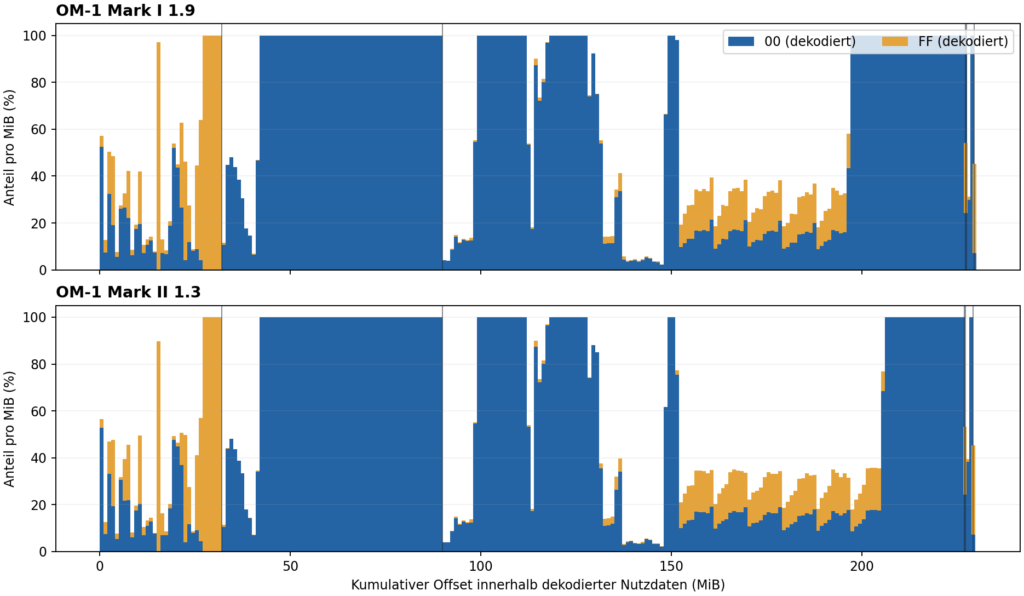
Die FFs sind zu 00 geworden. In der dekodierten Firmware ist also weit über die Hälfte schlicht leer. Die OM-1II hat offensichtlich einen Codeblock mehr als die OM-1, aber so wie das aussieht, ist da noch allerhand Luft. In Block 0 sind von einem 32MiB-Blöcken allein über 5MB nur 00.
Das bedeutet noch nicht, dass diese Firmwarebereiche frei sind, dass man dort irgendwas reinpacken kann. Es kann sein, dass die zur Laufzeit für irgendwelche Puffer verwendet werden – Zum Beispiel muss ja auch die Protokollierung aller Tastendrücke ins FlashRam geschrieben werden – damit die Japaner beim nächsten Firmwareupdate genau wissen, was ich die letzten Jahre getrieben habe. Das wiederum kann die KI nicht wissen, weil sie ja nur die nackte Firmware analysiert – und nicht das, was dann auf der Kamera draus gemacht wird. (Was mir nun endlich das Rätsel löst, warum meine Firmwareupdates auf einmal viel schneller laufen, seitdem ich einen symmetrischen Internet-Zugang habe. Als mein Upstream noch ein Krücke war, hat die Kamera ewig gebraucht, um alle meine Daten nach Tokio zu schicken. )
Der Koreaner dürfte ein ganzes Eck mehr von der Sache verstehen, anscheinend weiß er genau, wo er hinlangen muss und welche Speicherbereiche interessant sind, um Code reinzupacken. Mit diesem Wissen geht das schneller. Aber in absehbarer Zeit dürfte die Firmware keine Rätsel mehr aufwerfen.
Sollte die Fastfood-Firma der Herzen nun offizielle Firmware auf den Markt werfen, die die ganzen mühsam eingebauten Features wieder löscht und dafür ein paar neue Gimmicks bringt, dann nehme ich an, dürfte es keine große Sache sein, diese neuen Funktionen in die alte Firmware zu packen, fertig. Könnte höchstens sein, dass sie so schlau sind, die neuen Funktionen in Speicherbereiche zu hängen, die die Hacker bereits belegt haben.
Aber ich denke, dass sie damit nur eines erreichen – wütende Hacker.
Es ist denkbar, dass die Hersteller denken, dieser Sturm geht vorbei, in vier Wochen kräht kein Hahn mehr danach und dann sind wir wieder Back-to-Normal und die Kunden glauben uns, dass es unmöglich ist, Funktion A in Kamera B zu implementieren. Ich kann mir zwar kaum vorstellen, dass jemand so dermaßen weltfremd und abgehoben sein kann, aber da gab’s in Amerika die Firma „Bricks and Minifigs“, die auch dachte, man könne einen Shitstorm aussitzen und im Zweifel einfach die Kassandra wegsperren lassen. Das hat nur bewiesen, dass für viele Firmen Social Media immer noch #Neuland ist. Und man bewirbt zwar überall KI als das Ding des Jahrtausends – aber nur, um es zu verkaufen. Wenn nun tatsächlich jemand das als Werkzeug verwendet und den Herstellern das Zeug auf die Füße fällt, dann ist es auch wieder nicht recht.
Für mich stellt diese ganze Hackerei ein Problem ganz anderer Art dar. Wie gehe ich bei meinen Büchern mit inoffizieller Firmware um? Updates schreiben? Ich kann nicht alle Kameras der letzten 15 Jahre kaufen, nur um sie mit gehackter Firmware zu testen. Das ist weder zeitlich noch finanziell machbar. Meine augenblickliche Idee ist eine kameraunabhängige Funktionsbeschreibung. Quasi ein „Buch der Funktionen“. Was macht man damit, was geht damit, wie sieht das aus. Hat jemand eine andere, praktikable Idee?
Ich kenn mich mit der Materie nicht aus. Aber die PEN-2026 scheint mir da ein gutes Beispiel zu sein, da man da ja bewährte Hardware (OM5-MK2 mit den Basics und OM3 mit dem Farbwahlrad und der Motiverkennung) scheinbar gekonnt zusammen gemixt hat. Und wegen der Beschränkungen der Hardware dann eben Dinge ausknipsen musste, was sich dem Laien erst mal auch in den „Lücken“ im Hauptmenü zeigt ? Und dennoch überzeugt mich eben das Gesamtpaket doch. Und ich möchte mich immer blind auf meine Kameras verlassen können, daher werde ich keine Hacks installieren. Mir macht es nichts aus, nicht immer das Neueste haben zu müssen oder der Erste zu sein. Das mit der PEN war reiner Zufall, sonst hätte ich eben bis zum Februar gewartet, bis sich die Liefersituation entspannt hätte. Und bis dahin wäre wahrscheinlich auch der OM1MK2-Nachfolger schon angekündigt worden ? Deshalb hatte ich auch keine „Vorbestellung“ mehr nachgeschoben.